Black Friday ve Yılsonu Kampanyalarında Oltalama Saldırılarına Karşı 7 Önlem
Kampanya dönemlerinde sahte indirim, kargo ve fatura e-postaları artıyor. İşletmeler ve çalışanlar için oltalamaya karşı...
Kimlik bilgilerinin çalınması, kurumsal sızıntıların en yaygın başlangıç noktalarından biridir. Oltalama, parola yeniden kullanımı ve sızan veritabanları nedeniyle tek başına parola artık yeterli bir koruma sağlamaz.
Çok faktörlü kimlik doğrulama, giriş için en az iki farklı kanıt ister: bildiğiniz bir şey (parola), sahip olduğunuz bir şey (telefon, güvenlik anahtarı) veya olduğunuz bir şey (parmak izi, yüz).
Yönetici hesapları, e-posta, VPN ve uzaktan erişim, bulut servisleri ile finans ve muhasebe uygulamaları öncelikli olmalıdır.
MFA, tek başına her sorunu çözmez; ancak maliyeti düşük ve etkisi yüksek bir güvenlik katmanıdır.
Kampanya dönemlerinde sahte indirim, kargo ve fatura e-postaları artıyor. İşletmeler ve çalışanlar için oltalamaya karşı...
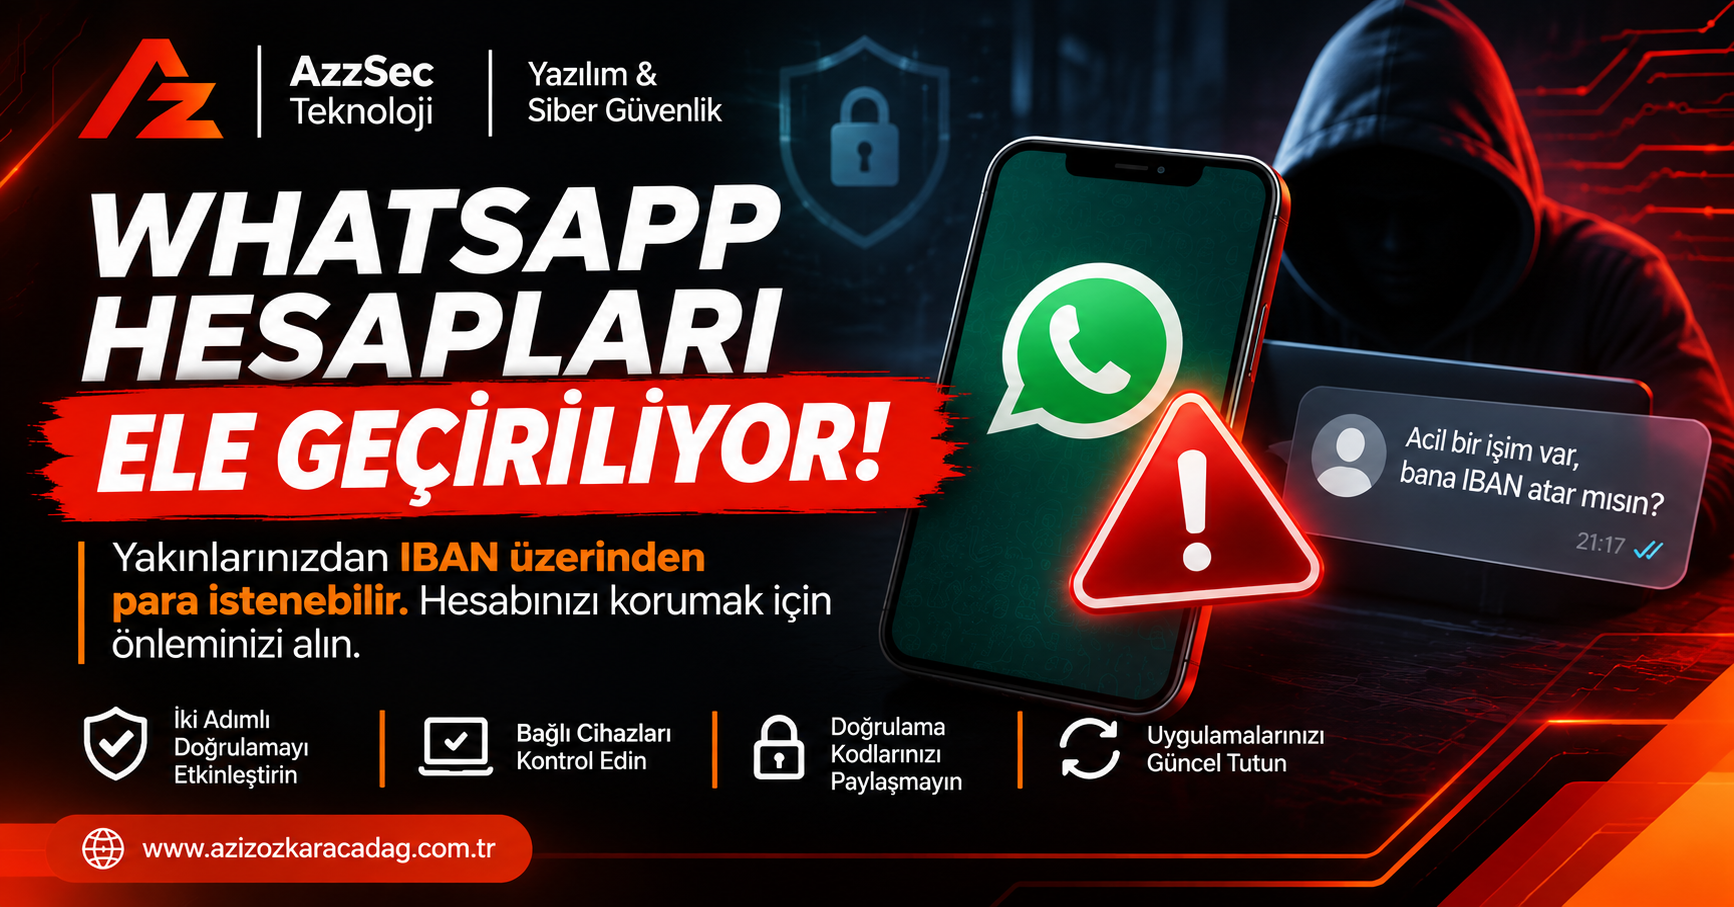
WhatsApp Hesap Ele Geçirme Dolandırıcılığına Dikkat!
Mersin'de faaliyet gösteren lojistik, üretim, ticaret ve hizmet işletmeleri için siber güvenlikte atılması gereken ilk a...